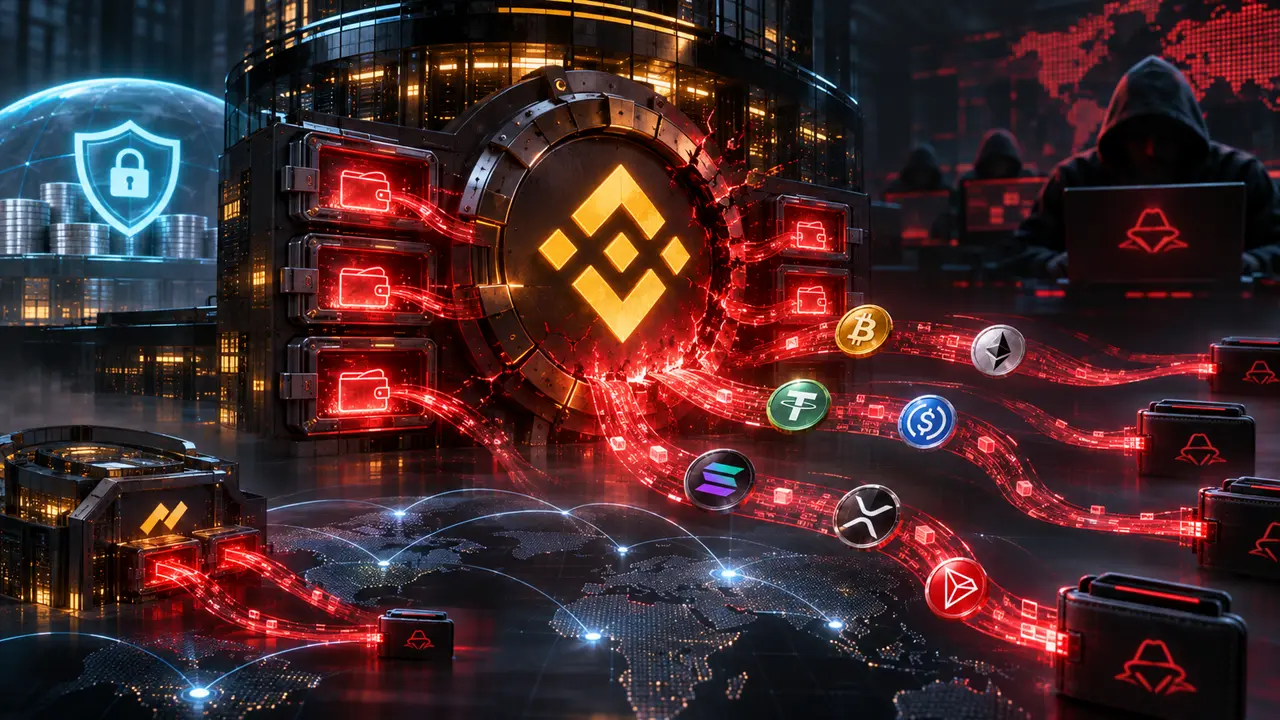
Binance, yaklaşık 6,3 milyar dolarlık siber saldırıyla kripto tarihinin en büyük güvenlik skandalının merkezine yerleşti. Saldırganlar, borsanın kendi işlem sistemlerini kullanarak milyarlarca dolarlık varlığı farklı ağlara taşıdı. Binance kayıpları karşılamak için SAFU fonunu devreye alırken olay, dünyanın en büyük borsasının güvenlik sistemlerinin neden bu saldırıyı durduramadığı sorusunu gündeme getirdi.
29 Ekim’de Binance’e düzenlenen siber saldırının ardından yeni ayrıntılar ortaya çıkmaya devam ediyor. Blockchain analiz şirketi TRM Labs’in araştırmasına göre saldırganlar, en az 36 saat önceden hazırlık yaparak yaklaşık 6,36 milyar dolarlık kripto parayı borsanın kontrolündeki sıcak cüzdanlardan çıkardı.
İlk büyük transferlerin yalnızca 20 dakika içerisinde gerçekleşmesi ve saldırının farklı blockchain ağlarına yayılması, Binance’in güvenlik altyapısına ilişkin ciddi soru işaretleri doğurdu.
Üstelik olayın boyutu yalnızca kaybedilen parayla sınırlı değil. Saldırganların Binance’in işlem onaylama sisteminden geçerli imzalar elde etmiş olması, borsanın iç erişim kontrollerinin nasıl aşıldığı sorusunu da gündeme taşıdı.
21 Şubat 2025’te Bybit’ten yaklaşık 1,46 milyar dolar çalınmıştı. Binance saldırısındaki kayıp ise bu rakamın dört katından fazla.
Hacker Binance’e nasıl girdi?
Binance’in ilk incelemesine göre saldırı, bir DevOps mühendisinin dizüstü bilgisayarının ele geçirilmesiyle başlamış olabilir. Saldırganların bu erişim üzerinden şirketin iç sistemlerinden birine ulaşarak yetkisiz para çekme işlemleri başlattığı değerlendiriliyor.
Ancak Binance, daha sonra yaptığı açıklamada saldırının başka ihlal noktalarını da içerdiğinin tespit edildiğini bildirdi.
Borsa, cüzdanların özel anahtarlarının doğrudan çalındığına ilişkin bir kanıt bulunmadığını savunuyor.
Buna karşılık TRM Labs, Bitquery ve Elliptic’in analizleri, saldırganların Binance’in işlem imzalama altyapısını kullanarak geçerli transfer emirleri oluşturabildiğine işaret ediyor.
Başka bir ifadeyle hackerların blockchain ağlarının güvenliğini kırması gerekmedi. Binance’e ait cüzdanlardan para çıkarmaya yetkili sistemlerin saldırganların kontrolünde işlem yapması yeterli oldu.
Bu durum, dünyanın en büyük kripto para borsasında milyarlarca dolarlık işlemlerin hangi kontrollerden geçirilerek onaylandığına ilişkin ciddi bir tartışma yarattı.
Milyarlarca dolar dakikalar içerisinde çalındı
Zincir üstü verilere göre ilk transferler 29 Ekim’de Türkiye saatiyle yaklaşık 23.05’te başladı.
Saldırganlar önce XRP ağındaki cüzdanlardan yaklaşık 233 milyon XRP çıkardı. Ardından Solana, Bitcoin, Tron ve Ethereum ağlarında büyük transferler gerçekleşti.
Yalnızca Bitcoin ağında 18.270 BTC çalındı. Ethereum tarafında ise yaklaşık 3,8 milyar dolarlık varlık saldırganların kontrolüne geçti.
Bitquery’nin incelemesinde dokuz farklı ağda 17 sıcak cüzdanın hedef alındığı belirtilirken Elliptic, etkilenen blockchain sayısını 11 olarak hesapladı.
Araştırma şirketlerinin kapsamları farklılık gösterse de ortak bulgu aynı: Binance’in birden fazla blockchain üzerindeki sıcak cüzdanlarından, kısa süre içerisinde milyarlarca dolarlık varlık çıkarıldı.
Dahası, bazı yetkisiz transferler ilk büyük para çıkışlarından saatler sonra da devam etti.
Binance’in güvenlik kontrolleri nasıl aşıldı?
Saldırının en dikkat çekici bölümlerinden biri Ethereum ağında yaşandı.
TRM Labs ve Elliptic’e göre saldırganlar, Ethereum’un EIP-7702 özelliğini kullanarak Binance’in sıcak cüzdanlarından birine kendi hazırladıkları yazılımın yetkilerini tanımladı.
Bunun için Binance cüzdanının geçerli imzalarını taşıyan 50 ayrı yetkilendirme hazırlandı.
Bu yöntemle saldırganlar, cüzdanın kontrolünü ele geçirerek tek bir işlemde yaklaşık 2,53 milyar dolarlık kripto parayı transfer etti.
Söz konusu yetkilendirme saatler boyunca aktif kaldı. Bu sırada ilgili cüzdana gelen yeni varlıkların da bir kısmı saldırganlar tarafından çekildi.
Binance eş CEO’su Richard Teng, saldırganların kullandığı yöntemin şirketin olağan onay kontrollerinden geçmediğini belirtti.
Bu açıklama, olayın en önemli noktalarından birini oluşturuyor.
Milyarlarca dolarlık varlığı koruması gereken sistemler, saldırganların gerçekleştirdiği işlemleri zamanında engelleyemedi.
Henüz saldırganların gerekli yetkilendirmeleri tam olarak nasıl elde ettiği açıklanmış değil. Binance, saldırının bütün aşamalarını ortaya koyacak teknik raporu soruşturma tamamlandıktan sonra yayımlamayı planlıyor.
Binance’in durduramadığı paraları Tether ve Circle dondurdu
Saldırının ardından Tether ve Circle başta olmak üzere stablecoin ihraççıları harekete geçti.
Tether yaklaşık 1,76 milyar USDT’yi, Circle ise 823 milyon USDC’yi dondurdu. Diğer token ihraççılarının ve blockchain ağlarının müdahaleleriyle birlikte dondurulan veya güvence altına alınan varlıkların değeri milyarlarca dolara ulaştı.
Binance yaklaşık 3 milyar dolarlık varlığın dondurulduğunu açıklarken Elliptic, 1 Kasım itibarıyla yaklaşık 2,85 milyar dolarlık varlığın dondurulduğunu veya güvence altına alındığını doğruladı.
Ancak saldırganlar, dondurma işlemleri tamamlanmadan önce yüz milyonlarca dolarlık stablecoin’i ETH ve TRX gibi varlıklara dönüştürdü.
Bitquery’nin analizine göre yaklaşık 729 milyon dolarlık USDT, Tether’in müdahalelerinden önce saldırganların kontrolünden çıkarılamayacak şekilde başka varlıklara aktarıldı veya farklı işlemlerde kullanıldı.
Bu gelişme önemli bir soruyu da beraberinde getirdi: Binance’in kendi sistemlerinin engelleyemediği milyarlarca dolarlık transferlerin zararını azaltmak neden büyük ölçüde diğer şirketlerin müdahalesine bağlı kaldı?
Elbette stablecoin ihraççılarının hızlı hareket etmesi zararın büyümesini sınırladı. Ancak bu müdahaleler, borsanın ilk aşamada varlıkların çalınmasını önleyemediği gerçeğini değiştirmiyor.
FBI: Saldırının arkasında Kuzey Kore var
ABD Federal Soruşturma Bürosu (FBI), 31 Ekim’de yaptığı açıklamada saldırıdan Kuzey Kore bağlantılı TraderTraitor grubunu sorumlu tuttu.
FBI, saldırganların çalınan varlıkları ağırlıklı olarak Ethereum’a dönüştürdüğünü ve daha sonra farklı kripto para hizmetleri üzerinden izlerini kaybettirmeye çalışabileceklerini belirtti.
TraderTraitor, 2025 yılında Bybit’e yönelik 1,46 milyar dolarlık saldırıyla da ilişkilendirilmişti.
TRM Labs ve Elliptic, FBI’ın açıklamasından önce de saldırının Kuzey Kore bağlantılı bir grup tarafından gerçekleştirildiğine yönelik bulgular paylaşmıştı.
Böylece yalnızca bir yıl arayla dünyanın en büyük iki kripto para hırsızlığı, aynı saldırgan grubun adıyla gündeme geldi.
Bu durum, büyük kripto para borsalarının daha önce kullanılan saldırı yöntemlerine karşı ne ölçüde önlem alabildiğinin de sorgulanmasına neden oldu.
Saldırganlar hâlâ milyarlarca dolarlık varlığı kontrol ediyor
Çalınan paraların önemli bölümü dondurulsa da saldırganların kontrolündeki varlıkların tamamına ulaşılamadı.
Bitquery’nin 31 Ekim tarihli analizinde yaklaşık 3,1 milyar dolarlık varlığın saldırganların kontrolündeki adreslerde bulunduğu belirtildi.
Bu varlıkların büyük bölümünü BTC ve ETH oluşturuyor. Saldırganların Bitcoin’leri farklı adreslere dağıttığı, bazı diğer varlıkları ise merkeziyetsiz finans uygulamaları üzerinden dönüştürdüğü tespit edildi.
Aceleyle yapılan alım satımlar saldırganlara da pahalıya mal oldu.
Bitquery’nin hesaplamasına göre saldırganlar, çalınan varlıkları hızla dönüştürmeye çalışırken piyasa fiyatlarına kıyasla yaklaşık 119 milyon dolarlık kayıp yaşadı.
Ancak bu kayıp, saldırıdan elde edilen milyarlarca dolarlık varlığın yanında oldukça sınırlı kaldı.
Binance, SAFU ve vadeli işlem sigorta fonunu devreye aldı
Binance, saldırı sonrasında kullanıcıların zararlarını kendi kaynaklarından karşılayacağını duyurdu.
Şirket, bunun için SAFU güvenlik fonunun bir bölümünü, vadeli işlem sigorta fonundaki kullanılabilir rezervleri ve şirket kasasını kullanacağını açıkladı.
31 Ekim’deki açıklamaya göre Binance, SAFU fonunun kullanılan bölümünü yeniden tamamlayarak toplam büyüklüğünü yaklaşık 1 milyar dolara çıkarmayı taahhüt etti.
Borsa ayrıca vadeli işlem sigorta fonundan kaynak aktardığını, bu aktarımın risk yönetimi çerçevesinde gerekli görülen rezerv seviyesini koruyacak şekilde yapıldığını bildirdi.
Ancak SAFU fonunun devreye alınması, Binance’in güvenlik konusunda başarılı olduğu anlamına gelmiyor.
Bu fonların amacı, büyük bir güvenlik olayında kullanıcıların zarar görmesini önlemek. Dolayısıyla Binance’in fonları kullanarak kayıpları karşılaması, yatırımcılara karşı üstlendiği sorumluluğun yerine getirilmesi anlamına geliyor.
Asıl değerlendirilmesi gereken konu ise milyarlarca dolarlık varlığın bu güvenlik önlemlerine ihtiyaç duyulacak şekilde nasıl çalınabildiği.
Binance 1 Kasım’da yeni açıklama yaptı: Kayıpların %95’i karşılandı
Binance, 1 Kasım’da yayımladığı dördüncü güvenlik güncellemesinde, saldırıda eksilen kripto varlıkların yaklaşık %95’inin yeniden temin edildiğini açıkladı.
BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD ve ZEC için kullanıcı bakiyelerinin %100 oranında karşılandığı belirtildi.
Geriye kalan %5’lik bölümün ise piyasada yeterli likidite bulunmayan token’lardan oluştuğu ifade edildi.
Burada önemli bir ayrıntı bulunuyor: Binance’in açıkladığı %95’lik oran, çalınan paraların saldırganlardan geri alındığı anlamına gelmiyor.
Şirket, büyük ölçüde kendi kaynaklarını kullanarak kaybedilen kripto varlıkların yerine yenilerini koyuyor.
Borsa, güvenlik gerekçesiyle durdurduğu para çekme işlemlerini de 1 Kasım’da aşamalı olarak yeniden başlatmaya başladı. İlk olarak Bitcoin çekimleri yeniden açılırken Ethereum, Solana, XRP ve diğer ağlardaki işlemlerin güvenlik kontrollerinin ardından kademeli şekilde devreye alınması planlandı.
Binance ayrıca 31 Ekim’de rezerv görüntüsü aldığını ve kullanıcıların varlıklarını bağımsız olarak doğrulayabileceği kapsamlı kriptografik kanıtların 3 Kasım’da tamamlanmasının beklendiğini duyurdu.
Dünyanın en büyük borsasında 6,3 milyar dolar nasıl çalınabildi?
Binance’in kayıpları karşılamak için milyarlarca dolar ayırabilmesi, şirketin mali kapasitesini gösteriyor. Ancak bu durum saldırının ortaya çıkardığı güvenlik sorunlarını ortadan kaldırmıyor.
Dünyanın en büyük kripto para borsasının farklı blockchain ağlarındaki sıcak cüzdanlarından kısa sürede milyarlarca dolarlık transfer gerçekleştirilmesi, iç erişim yetkileri, işlem onay mekanizmaları ve risk kontrollerinin yeterliliğini tartışmaya açıyor.
Bir çalışanın bilgisayarının ele geçirilmesiyle başlamış olabilecek bir saldırının bu boyuta ulaşması da ayrıca dikkat çekiyor. Binance her ne kadar sonradan başka ihlal noktaları bulduğunu açıklasa da saldırganların kritik sistemlere nasıl erişebildiği hâlâ tam olarak bilinmiyor.
Normal şartlarda böylesine yüksek tutarlı ve olağan dışı işlemlerin ek güvenlik kontrollerine takılması beklenir. Bu kontrollerin neden etkili olamadığı ise Binance‘in yanıtlaması gereken temel sorulardan biri.
Üstelik Binance yalnızca saldırıdan zarar gören bir şirket değil, milyonlarca yatırımcının varlıklarını emanet ettiği dünyanın en büyük kripto para borsası.
Bu nedenle 6,3 milyar dolarlık kayıp, yalnızca bir siber güvenlik vakası olarak değerlendirilemez. Olay aynı zamanda merkezi kripto para borsalarında kullanıcı varlıklarının nasıl korunduğunu ve şirketlerin ne ölçüde denetlenebildiğini de yeniden gündeme taşıyor.
Binance‘in kayıpları karşılaması önemli. Ancak tarihin en büyük kripto para hırsızlığını yaşamış bir borsanın, yalnızca kullanıcıların parasını yerine koyması güvenlik konusundaki soru işaretlerini gidermeye yetmiyor.
Saldırının üzerinden günler geçmesine rağmen milyarlarca dolarlık varlığın nasıl transfer edilebildiğine ilişkin bütün teknik ayrıntılar açıklanmış değil.
Binance’in yayımlayacağı kapsamlı teknik raporun, saldırganların hangi yetkileri ele geçirdiğini, mevcut güvenlik kontrollerinin neden yetersiz kaldığını ve benzer bir olayın tekrar yaşanmaması için hangi önlemlerin alındığını ortaya koyması bekleniyor.
Kaynak: {Haber Merkezi}
Yorumlar 0
Yorum Yap
Henüz yorum yok. İlk yorumu siz yapın!